Domain hardwarehändler.de kaufen?
Wir ziehen mit dem Projekt
hardwarehändler.de um.
Sind Sie am Kauf der Domain
hardwarehändler.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hardwarehändler.de kaufen?
Wie kann man mit Wireshark andere Geräte im Netzwerk beobachten?
Um andere Geräte im Netzwerk mit Wireshark zu beobachten, muss man den Netzwerkverkehr mitschneiden. Dazu kann man entweder den Netzwerkadapter des eigenen Geräts im sogenannten "Promiscuous Mode" setzen, um alle Pakete im Netzwerk zu erfassen, oder man nutzt einen Switch, der den Datenverkehr an einen speziellen Port weiterleitet, an dem das Gerät mit Wireshark angeschlossen ist. Sobald der Netzwerkverkehr erfasst wird, kann man mit Wireshark die Pakete analysieren und den Datenverkehr anderer Geräte im Netzwerk beobachten. **
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **


Ähnliche Suchbegriffe für Wireshark
Top-Angebote
Produkte zum Begriff Wireshark:
-
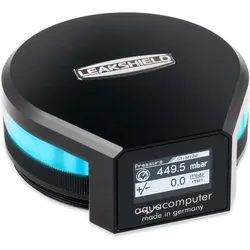
Aqua Computer LeakShield Leckageschutzsystem, Wasserkühlung Komponenten Zubehör, SchwarzMit dem LeakShield braucht sich der Nutzer fast keine Sorgen mehr um die Dichtigkeit seiner Wasserkühlung machen. Denn der LeakShield schützt dank seines Unterdrucks aktiv vor Leck und Undichtigkeiten. Dadurch tritt keine Kühlflüssigkeit mehr aus dem System. Natürlich schützt es nicht vor grösseren Schäden, wie abgerissenen Schläuchen. Die eintretende Luft wird dann durch die integrierte Vakuumpumpe aus dem System gepumpt. Schon vor der ersten Inbetriebnahme des Wasserkühlsystems überprüft der LeakShield das System auf Dichtigkeit, indem ein Unterdruck erzeugt wird. Anschliessend wird das System auf Druckveränderungen überprüft. Ausserdem kann das Befüllen durch eine Saugleitung vereinfacht werden, indem es das Kühlmittel direkt aus der Flasche zieht. Den Betriebszustand und die Messwerte des LeakShields können einfach über das OLED-Display abgelesen werden. Für die optimale Perspektive auf das Display kann es um 360° rotiert werden. Die integrierte RGB-LED-Beleuchtung kann mit dem Betriebszustand synchronisiert oder individuell an das Beleuchtungssetup des Computers eingestellt werden. Zusammen mit dem LeakShield und der aquasuite Software können über die USB-Schnittstelle alle Daten auf dem PC angezeigt werden. Andere Daten aus der aquasuite können auch auf dem OLED-Display abgerufen werden. Es kann auch ein Alarm eingestellt werden, damit das Gerät durch den integrierten Alarmsummer sich bemerkbar machen kann, falls ein Wert unter- oder überschritten wird. Der Alarm kann zusätzlich auch über das OLED-Display und die RGB-LEDs angezeigt werden.142,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
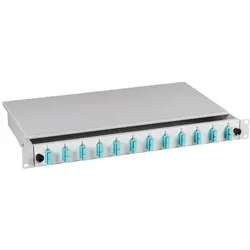
EFB Elektronik B70203.12OM3, Zubehör NetzwerkDie B70203.12OM3 von EFB Elektronik ist eine hochwertige Spleissbox, die speziell für die Verwendung in Netzwerkinfrastrukturen konzipiert wurde. Sie bietet eine zuverlässige Lösung für die Verbindung und Organisation von Glasfaserkabeln. Mit einer Kapazität von 12 Pigtails und 6 Kupplungen ermöglicht dieses Produkt eine effiziente und strukturierte Handhabung von Multi-Mode-Verbindungen. Die Spleissbox ist mit SC-Anschlüssen ausgestattet und eignet sich ideal für Anwendungen, die eine hohe Bandbreite und schnelle Datenübertragungen erfordern. Die unbeschichteten Steckerkontakte gewährleisten eine direkte Verbindung ohne zusätzliche Beschichtungen, was die Signalübertragung optimiert. Die kompakte Bauweise mit einer Breite von 482,9 mm ermöglicht eine einfache Integration in bestehende Systeme und sorgt für eine platzsparende Installation. - Kapazität für 12 Pigtails und 6 Kupplungen - Multi-Mode-Kabelstruktur für hohe Bandbreite - SC-Anschlüsse für einfache Integration - Unbeschichtete Steckerkontakte für optimierte Signalübertragung.149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **

Wie kann man mit Wireshark die IP-Adressen anderer Geräte im Subnetz herausfinden?
Um die IP-Adressen anderer Geräte im Subnetz mit Wireshark herauszufinden, kann man den Netzwerkverkehr mithilfe von Wireshark aufzeichnen und analysieren. Wireshark zeigt alle Pakete im Netzwerk an und man kann die IP-Adressen der Quell- und Zielgeräte in den Paketen sehen. Durch das Filtern nach bestimmten Protokollen oder IP-Adressen kann man die gewünschten Informationen finden. Es ist jedoch wichtig zu beachten, dass das Mitschneiden des Netzwerkverkehrs ohne Zustimmung der beteiligten Parteien illegal sein kann. **
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
Top-Angebote
Produkte zum Begriff Wireshark:
-
Wie kann man mit Wireshark andere Geräte im Netzwerk beobachten?
Um andere Geräte im Netzwerk mit Wireshark zu beobachten, muss man den Netzwerkverkehr mitschneiden. Dazu kann man entweder den Netzwerkadapter des eigenen Geräts im sogenannten "Promiscuous Mode" setzen, um alle Pakete im Netzwerk zu erfassen, oder man nutzt einen Switch, der den Datenverkehr an einen speziellen Port weiterleitet, an dem das Gerät mit Wireshark angeschlossen ist. Sobald der Netzwerkverkehr erfasst wird, kann man mit Wireshark die Pakete analysieren und den Datenverkehr anderer Geräte im Netzwerk beobachten. **
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
Ähnliche Suchbegriffe für Wireshark
-
Aqua Computer LeakShield Leckageschutzsystem, Wasserkühlung Komponenten Zubehör, SchwarzMit dem LeakShield braucht sich der Nutzer fast keine Sorgen mehr um die Dichtigkeit seiner Wasserkühlung machen. Denn der LeakShield schützt dank seines Unterdrucks aktiv vor Leck und Undichtigkeiten. Dadurch tritt keine Kühlflüssigkeit mehr aus dem System. Natürlich schützt es nicht vor grösseren Schäden, wie abgerissenen Schläuchen. Die eintretende Luft wird dann durch die integrierte Vakuumpumpe aus dem System gepumpt. Schon vor der ersten Inbetriebnahme des Wasserkühlsystems überprüft der LeakShield das System auf Dichtigkeit, indem ein Unterdruck erzeugt wird. Anschliessend wird das System auf Druckveränderungen überprüft. Ausserdem kann das Befüllen durch eine Saugleitung vereinfacht werden, indem es das Kühlmittel direkt aus der Flasche zieht. Den Betriebszustand und die Messwerte des LeakShields können einfach über das OLED-Display abgelesen werden. Für die optimale Perspektive auf das Display kann es um 360° rotiert werden. Die integrierte RGB-LED-Beleuchtung kann mit dem Betriebszustand synchronisiert oder individuell an das Beleuchtungssetup des Computers eingestellt werden. Zusammen mit dem LeakShield und der aquasuite Software können über die USB-Schnittstelle alle Daten auf dem PC angezeigt werden. Andere Daten aus der aquasuite können auch auf dem OLED-Display abgerufen werden. Es kann auch ein Alarm eingestellt werden, damit das Gerät durch den integrierten Alarmsummer sich bemerkbar machen kann, falls ein Wert unter- oder überschritten wird. Der Alarm kann zusätzlich auch über das OLED-Display und die RGB-LEDs angezeigt werden.142,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EFB Elektronik B70203.12OM3, Zubehör NetzwerkDie B70203.12OM3 von EFB Elektronik ist eine hochwertige Spleissbox, die speziell für die Verwendung in Netzwerkinfrastrukturen konzipiert wurde. Sie bietet eine zuverlässige Lösung für die Verbindung und Organisation von Glasfaserkabeln. Mit einer Kapazität von 12 Pigtails und 6 Kupplungen ermöglicht dieses Produkt eine effiziente und strukturierte Handhabung von Multi-Mode-Verbindungen. Die Spleissbox ist mit SC-Anschlüssen ausgestattet und eignet sich ideal für Anwendungen, die eine hohe Bandbreite und schnelle Datenübertragungen erfordern. Die unbeschichteten Steckerkontakte gewährleisten eine direkte Verbindung ohne zusätzliche Beschichtungen, was die Signalübertragung optimiert. Die kompakte Bauweise mit einer Breite von 482,9 mm ermöglicht eine einfache Integration in bestehende Systeme und sorgt für eine platzsparende Installation. - Kapazität für 12 Pigtails und 6 Kupplungen - Multi-Mode-Kabelstruktur für hohe Bandbreite - SC-Anschlüsse für einfache Integration - Unbeschichtete Steckerkontakte für optimierte Signalübertragung.149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EFB Elektronik EFB-Elektronik IP67 Housing - Gehäuse mit modularen Einsätzen (Netzwerk Zubehör), Zubehör NetzwerkDas EFB-Elektronik IP67 Housing ist ein robustes Gehäuse, das speziell für den Einsatz in anspruchsvollen Umgebungen entwickelt wurde. Mit einer Schutzart von IP67 bietet es einen hohen Schutz gegen das Eindringen von Staub und Wasser, was es ideal für den Einsatz im Freien oder in industriellen Anwendungen macht. Das Gehäuse ist mit zwei RJ45 Ports der Kategorie 6A ausgestattet, die eine schnelle und zuverlässige Netzwerkverbindung gewährleisten. Darüber hinaus verfügt es über zwei M16 Verschraubungen, die eine sichere und flexible Kabeldurchführung ermöglichen. Die modulare Bauweise des Gehäuses erlaubt eine einfache Anpassung an verschiedene Anforderungen, wodurch es vielseitig einsetzbar ist. Dieses Produkt ist eine ausgezeichnete Wahl für alle, die ein zuverlässiges und langlebiges Netzwerkzubehör benötigen. - IP67 Schutzart für maximale Wetterbeständigkeit - Zwei RJ45 Ports der Kategorie 6A für hohe Datenübertragungsraten - Modulare Einsätze für flexible Anpassungsmöglichkeiten - Zwei M16 Verschraubungen für sichere Kabeldurchführung.81,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
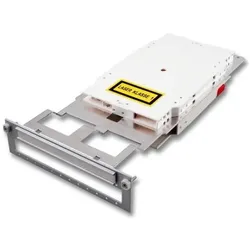
EFB Elektronik Moduleinschub 6xSC duplexo. LC-4-fach (Netzwerk Zubehör), Zubehör NetzwerkDie Funktionen, die für alle gängigen Glasfasersteckverbinder ausgelegt sind, umfassen ein 3U-Aluminium-Frontpanel, einen Beschriftungsstreifen, eine Aluminium-Trägerschiene mit einer Spleisskassette und einer Kassette für überschüssige Längen, integrierten Zugentlastungen für lose Rohre sowie die Modulmontage mit Gewindeschrauben.65,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie kann man mit Wireshark die IP-Adressen anderer Geräte im Subnetz herausfinden?
Um die IP-Adressen anderer Geräte im Subnetz mit Wireshark herauszufinden, kann man den Netzwerkverkehr mithilfe von Wireshark aufzeichnen und analysieren. Wireshark zeigt alle Pakete im Netzwerk an und man kann die IP-Adressen der Quell- und Zielgeräte in den Paketen sehen. Durch das Filtern nach bestimmten Protokollen oder IP-Adressen kann man die gewünschten Informationen finden. Es ist jedoch wichtig zu beachten, dass das Mitschneiden des Netzwerkverkehrs ohne Zustimmung der beteiligten Parteien illegal sein kann. **
-
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.